최근 들어 네이버 를 사칭한 해킹 메일이 급증하고 있습니다. 특히 “게시물 명예훼손 신고 처리 안내” 같은 제목으로 사용자들의 불안을 자극해 계정 정보를 탈취하는 방식이 많습니다. 이번 사례를 보면 전형적인 피싱(Phishing) 수법입니다.
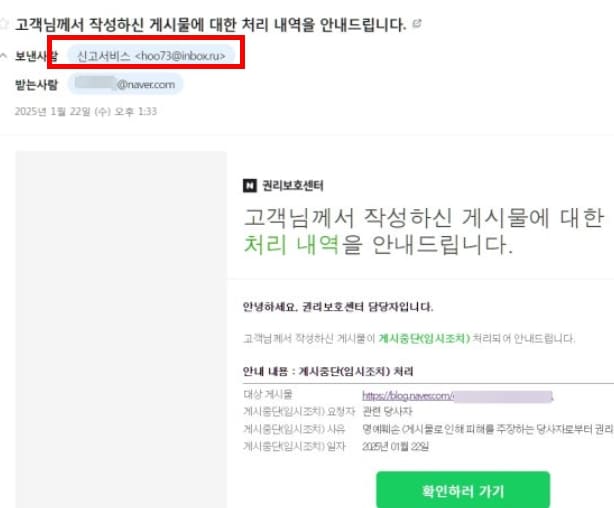
1. 해킹 메일의 전형적인 흐름
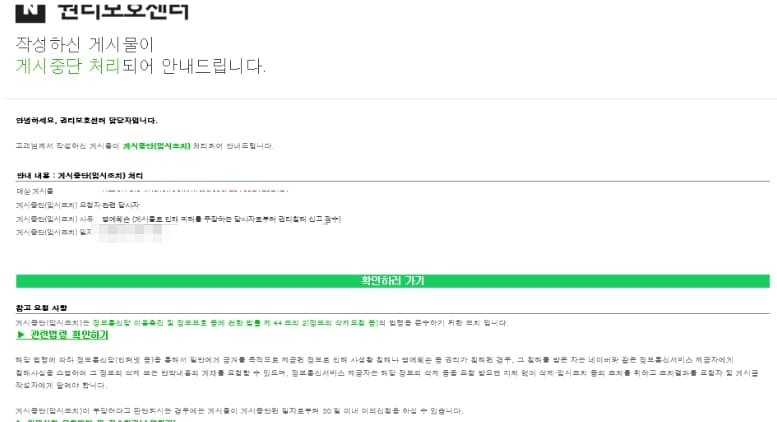
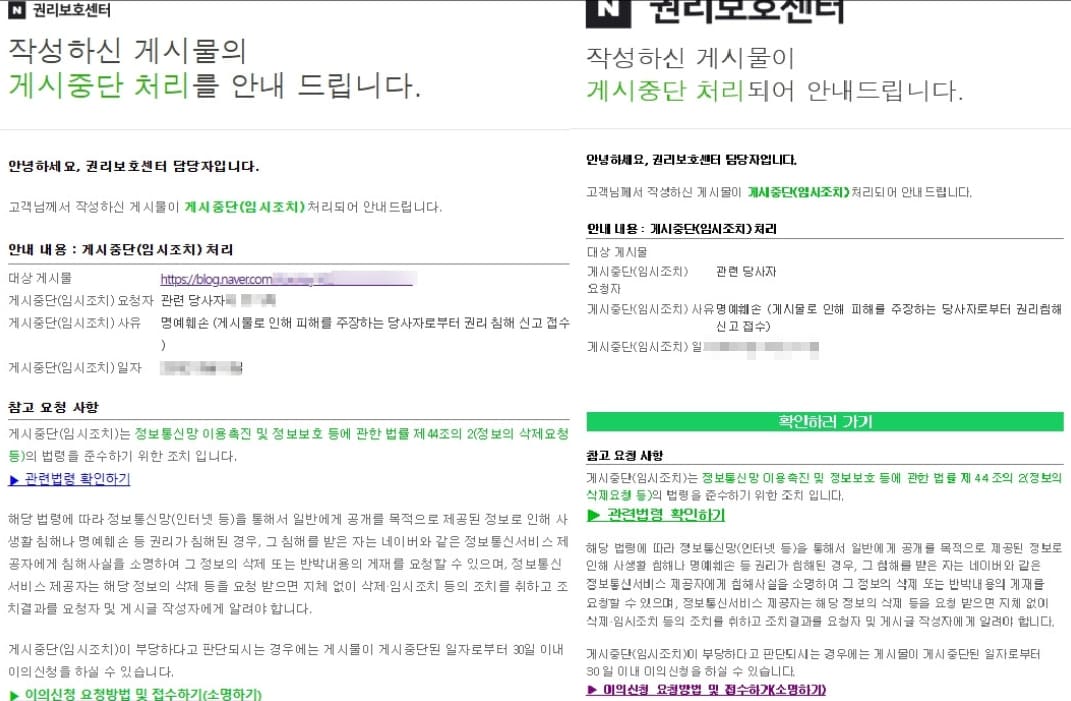
“고객님께서 작성하신 게시물에 대한 처리 내역 안내드립니다” 이 문장을 보는 순간 대부분의 사람은 긴장하게 됩니다.
특히 블로그를 운영하는 사람이라면 더 그렇습니다.
- “내 글이 문제됐나?”
- “명예훼손이면 큰일 아닌가?”
이런 심리를 정확히 노립니다. 이후 사용자는 자연스럽게 링크를 클릭하게 됩니다.
2. 결정적인 함정: 로그인 유도
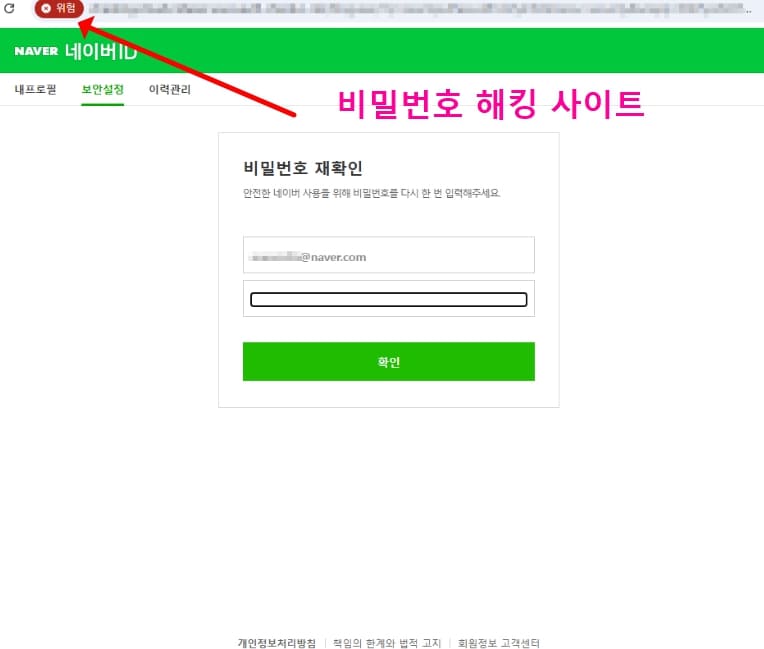
링크를 클릭하면 보통 이런 화면이 나옵니다.
- “확인을 위해 비밀번호를 입력하세요”
- “보안 확인이 필요합니다”
여기서 이미 90%는 넘어간 상태입니다. 정상적인 네이버는 메일 링크를 통해 비밀번호 입력을 요구하지 않습니다. 하지만 사람은 “확인하고 싶다”는 감정 때문에 이성적인 판단을 놓치게 됩니다. 결국 비밀번호를 입력하는 순간 계정은 털립니다.
3. 해킹 후 나타나는 증상
비밀번호를 입력하고 나면 보통 이런 일이 발생합니다.
- 글은 정상적으로 확인되지 않음
- 이상한 로그인 알림 메일 수신
- “새로운 환경에서 로그인되었습니다” 메시지
이 단계에서는 이미 계정 정보가 외부로 넘어간 상태입니다.
4. 사칭 유형은 계속 바뀝니다
이런 해킹 메일은 네이버만 사칭하지 않습니다. 최근에는 다음과 같은 기관을 사칭하는 경우도 많습니다.
- 국세청
- 검찰청
- 우체국
공통점은 하나입니다.
“불안감을 먼저 자극한다”
5. 가장 확실한 구별 방법
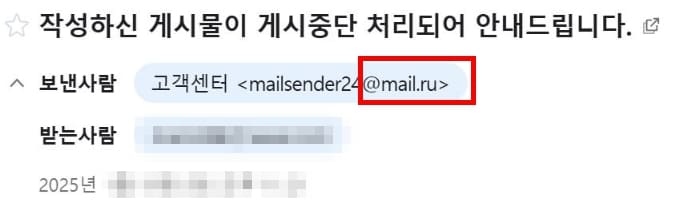
핵심은 딱 하나입니다.
? 메일 주소(발신자)를 확인하세요
- 공식 도메인인지 확인
- 이상한 영문, 숫자 조합인지 체크
- 네이버라면서 naver.com이 아닌 경우 100% 사기
그리고 더 중요한 기준이 있습니다. ? 메일 링크로 로그인 요구 = 무조건 피싱 이건 100%입니다.
6. 이미 비밀번호를 입력했다면?
이미 입력했다면 빠르게 대응해야 합니다.
- 네이버 비밀번호 즉시 변경
- 2단계 인증 설정
- 로그인 기록 확인 및 로그아웃
- 연결된 이메일, 계정 점검
속도가 가장 중요합니다.
결국 요즘 해킹은 기술적인 문제가 아니라 심리를 이용한 공격입니다. 사람의 불안, 조급함, 확인 욕구를 이용해서 스스로 정보를 입력하게 만드는 구조입니다. 그렇기 때문에 가장 중요한 건 기술이 아니라 습관입니다. 조금이라도 이상하다 싶으면 링크를 누르지 말고, 반드시 공식 사이트에 직접 접속해서 확인하는 것, 이 한 가지만 지켜도 대부분의 해킹은 충분히 막을 수 있습니다.

공유하기